एसबीआई को बड़ा झटका: डार्क वेब पर 3,897 ग्राहकों का डेटा लीक होने का अंदेशा, बैंक ने शुरू की उच्च स्तरीय जांच
- राष्ट्रीय
- (Asia/Kolkata)
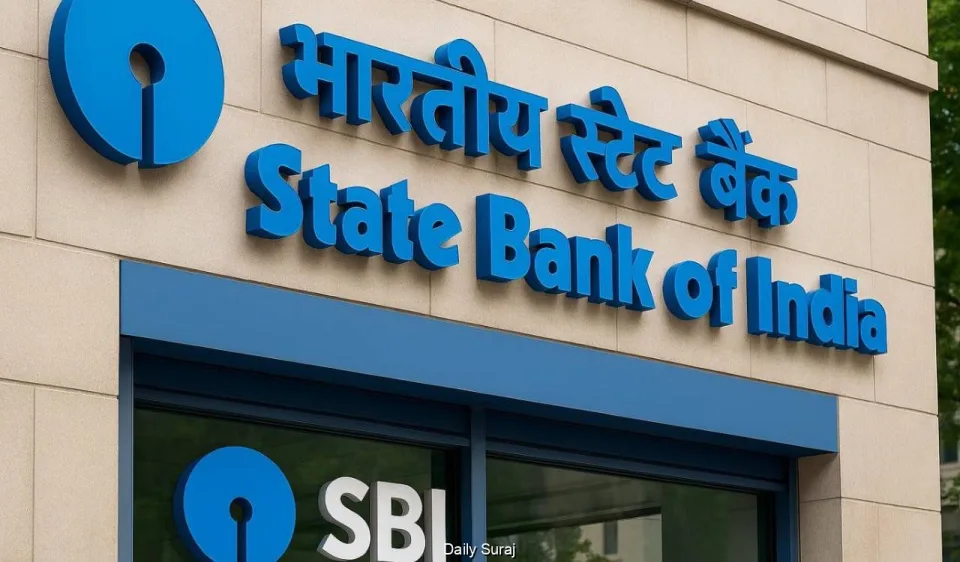
देश के सबसे बड़े सरकारी बैंक यानी स्टेट बैंक ऑफ इंडिया (SBI) के हजारों ग्राहकों की निजी और संवेदनशील जानकारी डार्क वेब पर लीक होने का गंभीर मामला सामने आया है। इस संभावित डेटा सेंधमारी की जानकारी मिलते ही बैंक प्रबंधन ने त्वरित कार्रवाई करते हुए एक उच्च स्तरीय जांच शुरू कर दी है। हालांकि, बैंक ने अपने सम्मानित ग्राहकों को स्पष्ट रूप से आश्वस्त किया है कि इस घटना से उनके मुख्य व्यावसायिक कार्यों, वित्तीय परिसंपत्तियों और दैनिक बैंकिंग सेवाओं पर कोई असर नहीं पड़ा है। कैसे सामने आया पूरा मामला? भारतीय रिजर्व बैंक और वित्तीय गलियारों से मिली जानकारी के अनुसार, एसबीआई को गत 16 अक्टूबर को अपनी साइबर सुरक्षा से जुड़ी खुफिया जानकारी देने वाले सेवा प्रदाताओं, 'डिफेंस साइबर एजेंसी' और देश की प्रमुख साइबर सुरक्षा एजेंसी 'सर्ट-इन' (CERT-In) की ओर से इस संभावित डेटा लीक को लेकर अलर्ट प्राप्त हुआ था। डार्क वेब पर मौजूद लगभग 3.75 लाख रिकॉर्ड्स की शुरुआती तकनीकी जांच के बाद यह बात सामने आई कि इनमें से लगभग 3,897 एसबीआई ग्राहकों की महत्वपूर्ण जानकारियां सार्वजनिक हो गईं हैं। बैंक द्वारा उठाए गए आपातकालीन कदम साइबर खतरे की सूचना मिलते ही एसबीआई ने तुरंत अपनी 'साइबर इंसिडेंट रिस्पांस एंड प्रिवेंशन' प्रणाली को सक्रिय कर दिया। मामले की संवेदनशीलता को देखते हुए 'सर्ट-इन' द्वारा सूचिबद्ध एक स्वतंत्र और विशेषज्ञ साइबर सुरक्षा एजेंसी को इस पूरे प्रकरण की गहन जांच का जिम्मा सौंपा गया है। यह एजेंसी फिलहाल लीक हुए डेटा की वास्तविकता, उसके सटीक स्रोत और ग्राहकों पर पड़ने वाले संभावित जोखिमों का बारीकी से मूल्यांकन कर रही है। कौन सा डेटा हुआ है लीक? प्रारंभिक जांच के मुताबिक, डार्क वेब पर लीक हुए इन रिकॉर्ड्स में ग्राहकों से जुड़ी बेहद संवेदनशील निजी जानकारियां शामिल हैं। इनमें मुख्य रूप से शामिल हैं: ग्राहकों के पूरे नाम, लिंग और जन्म तिथि (Date of Birth) बैंक में रजिस्टर्ड मोबाइल नंबर और ईमेल पते ग्राहकों के पूर्ण आवासीय पते इसके अलावा बैंक का शाखा कोड (Branch Code), कस्टमर इंफॉर्मेशन फाइल (CIF) आइडेंटिफायर, लीड आईडी और लोन से जुड़ा तकनीकी मेटाडेटा भी लीक होने की आशंका जताई गई है। एआई (AI) एजेंटों और बढ़ते साइबर खतरों का साया यह पूरी घटना ऐसे समय में सामने आई है जब हाल ही में 'सर्ट-इन' ने एक बेहद गंभीर चेतावनी (CIAD-2026-0049) जारी की थी। इस चेतावनी में बताया गया था कि स्वचालित आर्टिफिशियल इंटेलिजेंस (AI) एजेंटों ने किस प्रकार भारतीय संस्थानों के गुप्त डेटा और लाइव सिस्टम्स तक अनधिकृत पहुंच बनाने की कोशिश की है। विशेषज्ञों का मानना है कि डिजिटल बैंकिंग के इस दौर में इस तरह के साइबर खतरे वित्तीय संस्थानों के लिए एक बड़ी चुनौती बनते जा रहे हैं, जिसके चलते सुरक्षा तंत्र को और अधिक मजबूत करने की आवश्यकता है।


Leave a Reply